Yamin V
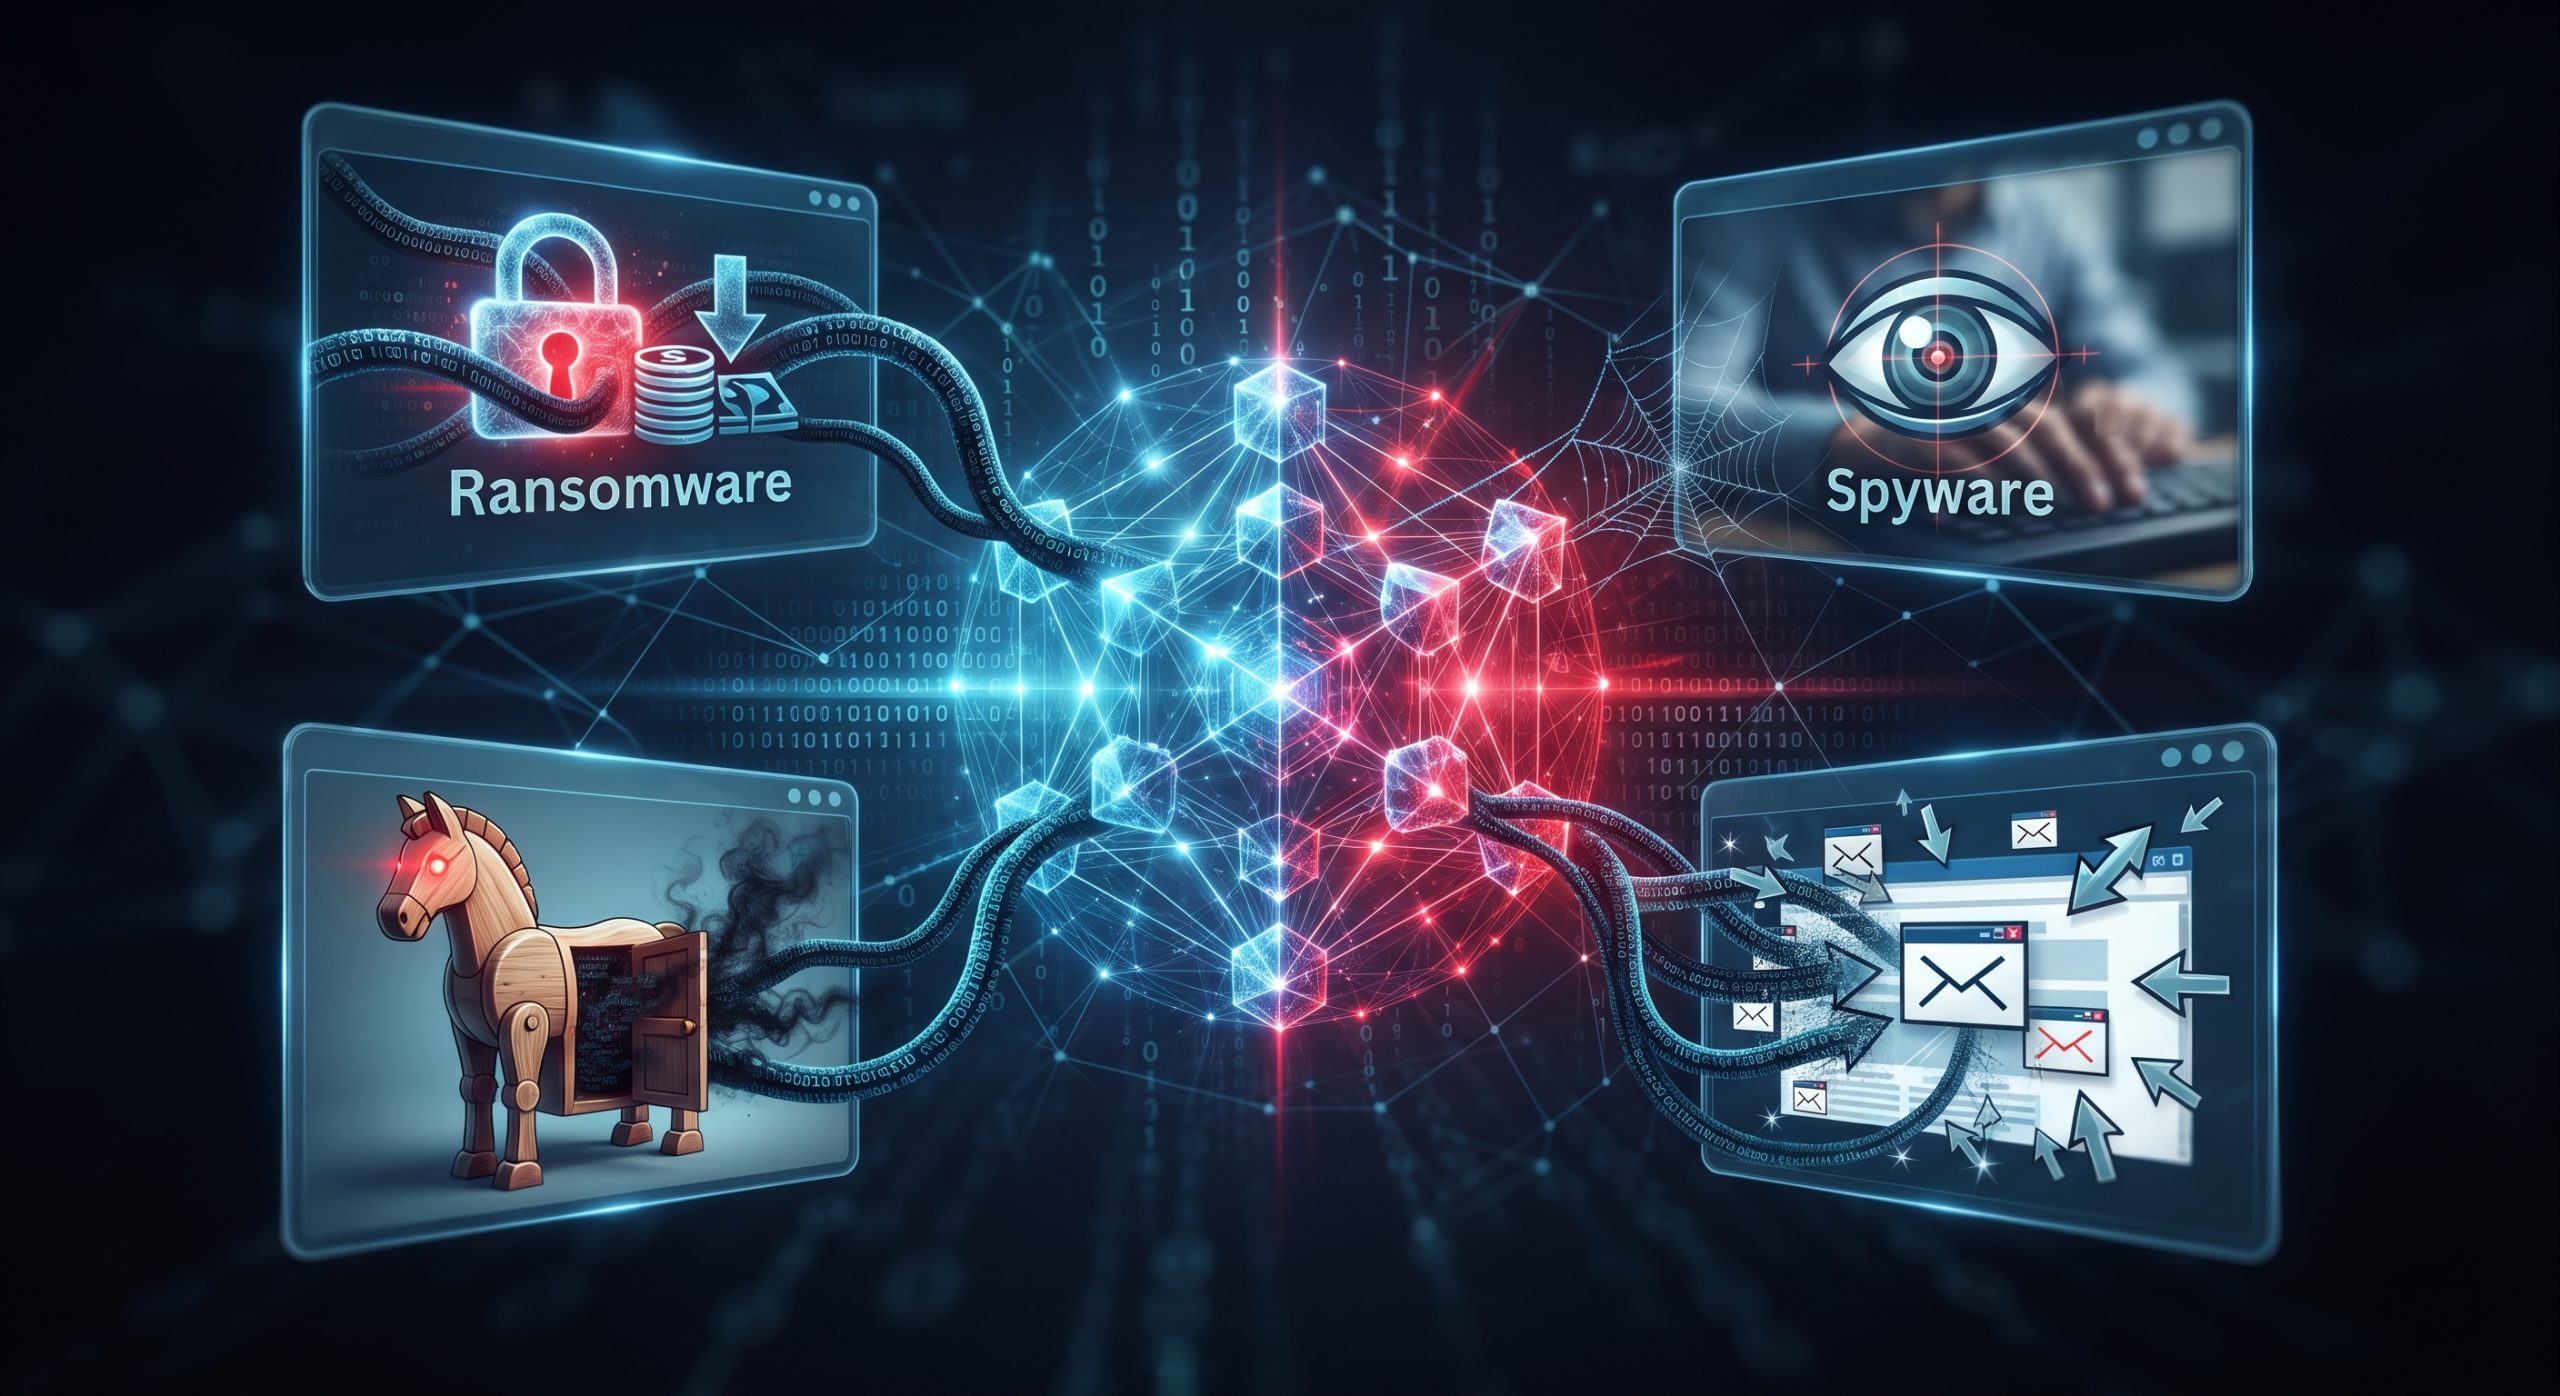
A evolução tecnológica trouxe inúmeras facilidades para o nosso dia a dia, mas também abriu espaço para o surgimento de ameaças digitais cada vez mais sofisticadas. No ecossistema virtual, o termo “vírus” acabou se tornando um sinônimo genérico para qualquer código malicioso, mas a verdade é que existe uma grande variedade de malwares operando na rede com diferentes objetivos.
Compreender como essas pragas digitais funcionam é o primeiro passo para identificar brechas de segurança e manter seus dados pessoais, profissionais e financeiros protegidos contra investidas criminosas.
O Que São e Como Atuam os Malwares?
Diferente dos vírus tradicionais de décadas atrás — que muitas vezes se espalhavam apenas para corromper arquivos por diversão —, os malwares modernos são desenvolvidos principalmente por motivações financeiras, espionagem industrial ou sabotagem cibernética.
Principais Tipos de Ameaças na Internet
A tabela abaixo detalha as categorias mais comuns e perigosas de códigos maliciosos que circulam na rede:
| Tipo de Malware | Como Atua? | Principal Risco |
| Ransomware | Sequestra os dados do dispositivo criptografando arquivos e exigindo resgate financeiro. | Perda definitiva de arquivos corporativos ou pessoais e chantagem. |
| Spyware | Monitora silenciosamente as atividades do usuário, capturando senhas e teclas digitadas. | Roubo de identidade, invasão de contas bancárias e vazamento de dados. |
| Cavalo de Troia (Trojan) | Disfarça-se de um software legítimo ou atraente para enganar o usuário durante a instalação. | Cria “portas dos fundos” para invasores controlarem o computador remotamente. |
| Adware | Exibe propagandas abusivas e redireciona o navegador para páginas maliciosas. | Roubo de dados de navegação e instabilidade severa no sistema. |
Os Perigos Reais: Do Sequestro de Dados ao Roubo Silencioso
Entre todas as ameaças, algumas se destacam pelo alto potencial destrutivo e pela dificuldade de reversão dos danos causados.
O Impacto do Ransomware
O ransomware é considerado por especialistas em cibersegurança uma das pragas mais temidas. Ao invadir o sistema, ele bloqueia o acesso aos arquivos e exibe mensagens cobrando quantias em dinheiro (geralmente em criptomoedas) para liberar a chave de descriptografia. Muitas vezes, mesmo com o pagamento, os criminosos não devolvem o acesso.
A Ação Silenciosa dos Spywares
Enquanto o ransomware faz barulho, o spyware age nas sombras. Ele pode vir embutido em programas piratas ou anexos de e-mail falsos. Sua principal função é registrar tudo o que você digita (keylogger) e enviar capturas de tela para servidores externos controlados por hackers.
Como Blindar Seus Dispositivos Contra Essas Ameaças?
A prevenção continua sendo a melhor arma para garantir uma navegação tranquila e livre de infecções. Pequenas mudanças de hábito reduzem drasticamente as chances de contaminação:
-
Backups Constantes: Mantenha cópias dos seus arquivos importantes armazenadas na nuvem ou em um HD externo desconectado da rede. Isso anula o poder de barganha de um ransomware.
-
Desconfie de Fontes Desconhecidas: Evite baixar softwares piratas, cracks, ativadores ou arquivos executáveis de sites não confiáveis.
-
Soluções de Segurança Ativas: Utilize um bom programa antivírus com varreduras em tempo real e mantenha o sistema operacional sempre atualizado com as últimas correções de segurança.
-
Atenção Redobrada no E-mail: Nunca clique em links suspeitos ou abra anexos enviados por remetentes desconhecidos.
Conclusão: A Prevenção é a Maior Defesa
Os criminosos virtuais aprimoram constantemente suas técnicas para burlar barreiras tecnológicas, mas a grande maioria das infecções ainda depende de um deslize humano. Conhecer os tipos de vírus mais perigosos permite que você navegue com muito mais consciência, blindando seus dispositivos contra perdas irreparáveis.
Recuperar um computador infectado por ransomware ou spyware exige ação rápida e medidas distintas para cada tipo de ameaça. O objetivo principal é conter o dano e, no caso do spyware, eliminar a ameaça para recuperar o controle dos dados.
Abaixo, confira os primeiros passos essenciais para lidar com essas situações:
I. Primeiros Passos Comuns para Ambas as Ameaças
-
Desconecte Imediatamente da Internet:
-
Tanto o ransomware quanto o spyware dependem de comunicação com servidores externos para funcionar (receber chaves de criptografia no caso do primeiro, ou enviar dados roubados no segundo).
-
Ação: Retire o cabo de rede (Ethernet) do computador e, se estiver usando Wi-Fi, desligue o adaptador ou ative o “Modo Avião” imediatamente. Isso corta a linha vital do malware.
-
-
Entre no Modo de Segurança:
-
Isso impede que muitos softwares maliciosos sejam carregados automaticamente com o sistema operacional, facilitando a remoção ou o isolamento.
-
Ação: Reinicie o computador e acesse o Modo de Segurança (o método varia conforme o sistema, geralmente pressionando
F8ouShift+ Reiniciar no Windows).
-
II. Recuperação Específica para Ransomware
O cenário do ransomware é o mais crítico, pois os dados já foram alterados.
-
Identifique o Tipo de Ransomware:
-
Observe a extensão dos arquivos criptografados, a nota de resgate (arquivo
.txtou.htmldeixado na pasta) ou o papel de parede alterado. -
Ação: Anote o nome da ameaça, se possível. Acesse o site “No More Ransom” (iniciativa global de segurança) de um dispositivo não infectado para verificar se existe uma ferramenta de descriptografia gratuita disponível para essa variante específica. Nunca pague o resgate antes de esgotar todas as opções, pois não há garantia de recuperação.
-
-
Isolamento dos Dispositivos Conectados:
-
Se houver HDs externos, pen drives ou acesso a servidores de rede mapeados, o ransomware pode ter tentado criptografá-los também.
-
Ação: Desconecte fisicamente qualquer mídia de armazenamento externo do computador infectado.
-
-
Restauração a Partir de um Backup (Se Disponível):
-
Se você possui um backup recente e — crucialmente — desconectado da rede, esta é a única forma garantida de recuperar seus dados originais.
-
Ação: Após formatar completamente o computador infectado (para garantir a eliminação do vírus), restaure os arquivos a partir do seu backup seguro.
-
-
Formatação e Reinstalação do Sistema:
-
Na maioria dos casos de ransomware, não é possível “desinfetar” o arquivo. A solução mais segura é limpar o disco rígido e reinstalar o sistema operacional do zero.
-
III. Recuperação Específica para Spyware
O foco aqui é a eliminação do invasor e a proteção das suas contas.
-
Varredura com Antivírus/Anti-malware:
-
Como o spyware pode ter desativado ou ocultado sua solução de segurança existente, você pode precisar de uma ferramenta especializada.
-
Ação: Em Modo de Segurança, execute uma varredura completa com um software antivírus robusto ou, melhor ainda, com uma ferramenta anti-malware de terceiros reconhecida (como Malwarebytes, HitmanPro, etc.). Permita que o software coloque em quarentena ou remova todos os arquivos detectados.
-
-
Alteração de Senhas (Crucial):
-
O spyware provavelmente já capturou todas as senhas que você digitou enquanto o computador estava infectado.
-
Ação: De um dispositivo diferente e seguro (como seu celular ou outro computador limpo), altere imediatamente as senhas de todas as contas importantes: e-mail, redes sociais, bancos, lojas online, etc. Ative a Autenticação em Dois Fatores (2FA) nessas contas assim que possível.
-
-
Monitoramento de Atividade:
-
Nas semanas seguintes, monitore com atenção redobrada suas contas bancárias, extratos de cartão de crédito e relatórios de crédito para detectar qualquer atividade suspeita.
-